Comment recevoir un avis lorsque mes données changent à l'aide d'un webhook?
Envoyez des avis signés concernant les modifications à votre logiciel.
Faites en sorte qu'Alori envoie un avis signé à votre logiciel lorsque des données sélectionnées changent.
Vous avez besoin d'une adresse HTTPS dans votre logiciel qui accepte les requêtes POST. Un administrateur peut ajouter le webhook dans Alori; pour utiliser l'API à la place, commencez par créer une clé d'API Accès complet.
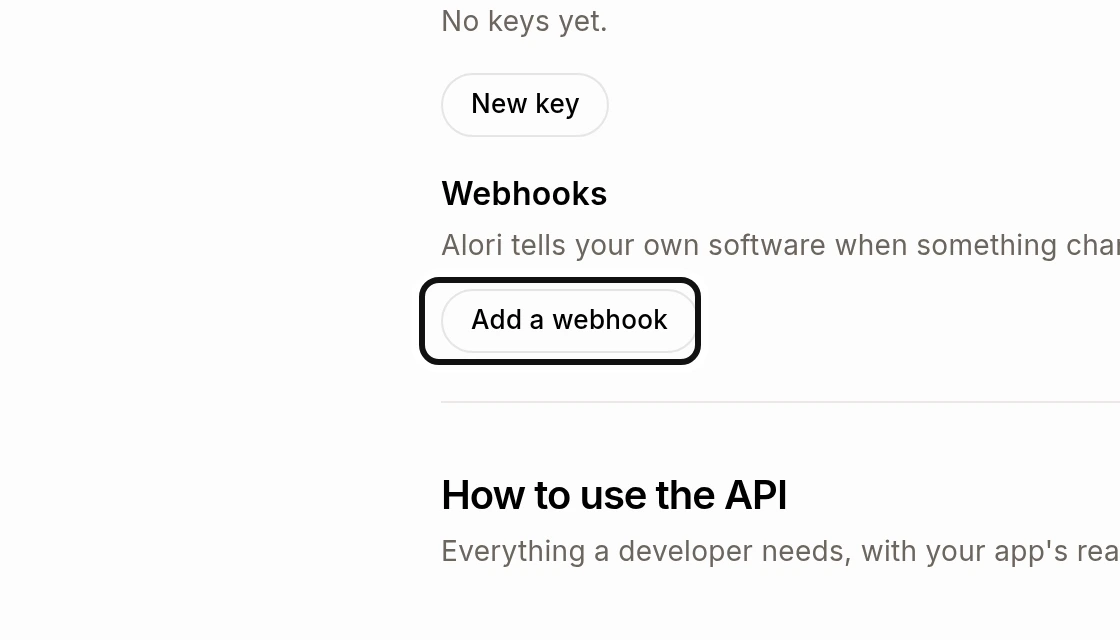
Ouvrez Connecteurs, choisissez API, puis cliquez sur Ajouter un webhook sous Webhooks.
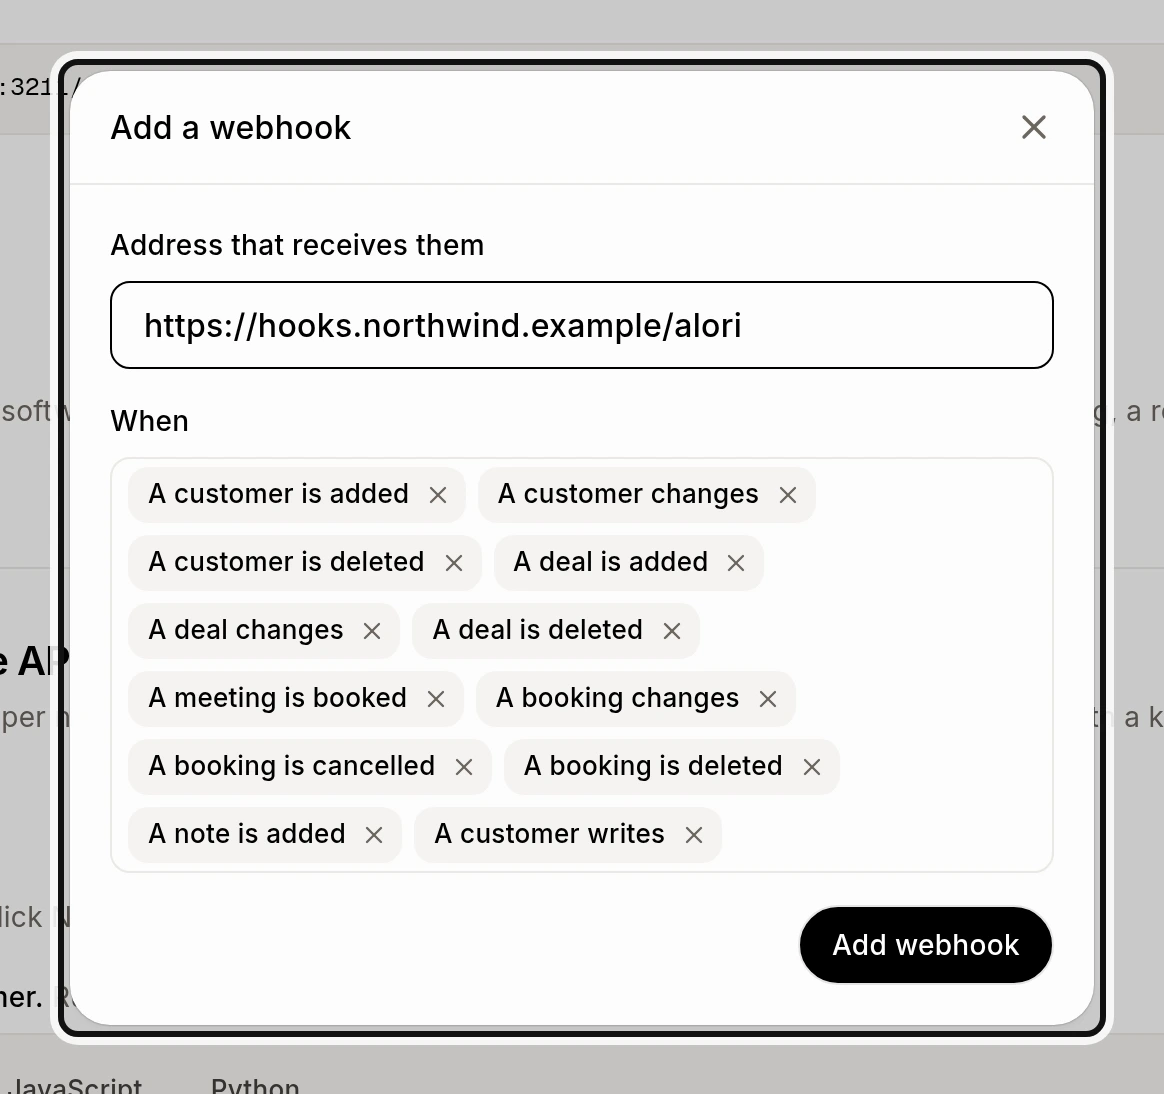
Entrez votre adresse HTTPS dans Adresse qui les reçoit, choisissez les modifications sous Quand, puis cliquez sur Ajouter le webhook.
Copiez le secret de signature et conservez-le de façon confidentielle. Il n'est affiché qu'une seule fois.
Pour en ajouter un avec votre clé Accès complet plutôt, envoyez cette requête. Remplacez
YOUR_KEYet l'adresse d'exemple.urlest une chaîne contenant une adresse HTTPS;eventsest un tableau non vide de chaînes de noms d'événements.curl -X POST https://api.alori.dev/v1/webhooks \ -H "Authorization: Bearer YOUR_KEY" \ -H "Content-Type: application/json" \ -d '{"url":"https://hooks.northwind.example/alori","events":["customer.created","deal.updated"]}'Le code HTTP 201 renvoie l'identifiant du webhook et son secret à usage unique :
{"id":"WEBHOOK_ID","secret":"YOUR_SIGNING_SECRET"}Choisissez parmi
customer.created,customer.updated,customer.deleted,deal.created,deal.updated,deal.deleted,booking.created,booking.updated,booking.cancelled,booking.deleted,note.createdetmessage.received.Dans votre récepteur, vérifiez la signature avant de vous fier à l'avis. Alori envoie une requête POST à votre adresse avec
Alori-EventetAlori-Signature: t=…,v1=…. Lisez le corps brut sans le modifier. Calculez le HMAC-SHA256 avec le secret de signature sur les octets exacts<t>.<raw body>, puis comparez son résultat hexadécimal avecv1à l'aide d'une comparaison à temps constant. Rejetez un horodatage datant de plus de cinq minutes et rejetez les signatures manquantes ou non valides.Une modification arrive sous forme de JSON comme ceci :
{ "id": "evt_example_customer_updated", "event": "customer.updated", "occurredAt": "2026-10-20T14:13:20.000Z", "recordId": "CUSTOMER_ID", "changedFields": ["name"], "source": "alori", "data": {"id": "CUSTOMER_ID", "name": "Northwind Studio"} }id,event,occurredAt,recordIdetsourcesont des chaînes.dataest un objet d'enregistrement ou null;changedFields, lorsqu'il est présent, est un tableau de chaînes.externalIdetapiKeyIdsont des chaînes facultatives.sourceestapipour une modification effectuée par API etaloridans le cas contraire. L'identifiant reste le même lors des nouvelles tentatives; ignorez donc un identifiant que vous avez déjà traité.Sur la ligne du webhook, cliquez sur Envoyer un test pour envoyer un événement de test signé. Votre récepteur devrait répondre avec un état 2xx dans les 10 secondes. Les redirections sont considérées comme des échecs.
Vous pouvez aussi mettre un test en file d'attente avec l'identifiant du webhook et la clé Accès complet :
curl -X POST https://api.alori.dev/v1/webhooks/WEBHOOK_ID/test \ -H "Authorization: Bearer YOUR_KEY"{"ok":true}
Alori réessaie les envois ayant échoué après 1 minute, 5 minutes, 30 minutes, 2 heures, 6 heures et 12 heures. Après 20 envois échoués consécutifs, le webhook est mis en pause et la page affiche la dernière erreur. Il peut y avoir jusqu'à 10 webhooks par application et 120 requêtes d'API par minute par clé.
Une erreur d'API comporte un objet error avec code et message. Le code HTTP 400 signifie que l'adresse ou les événements sont invalides; 401 signifie que la clé est manquante, incorrecte ou révoquée; 403 signifie qu'il ne s'agit pas d'une clé Accès complet; 404 signifie que le webhook est introuvable; 409 peut indiquer la limite de 10 webhooks; et 429 signifie que la clé a envoyé trop de requêtes.